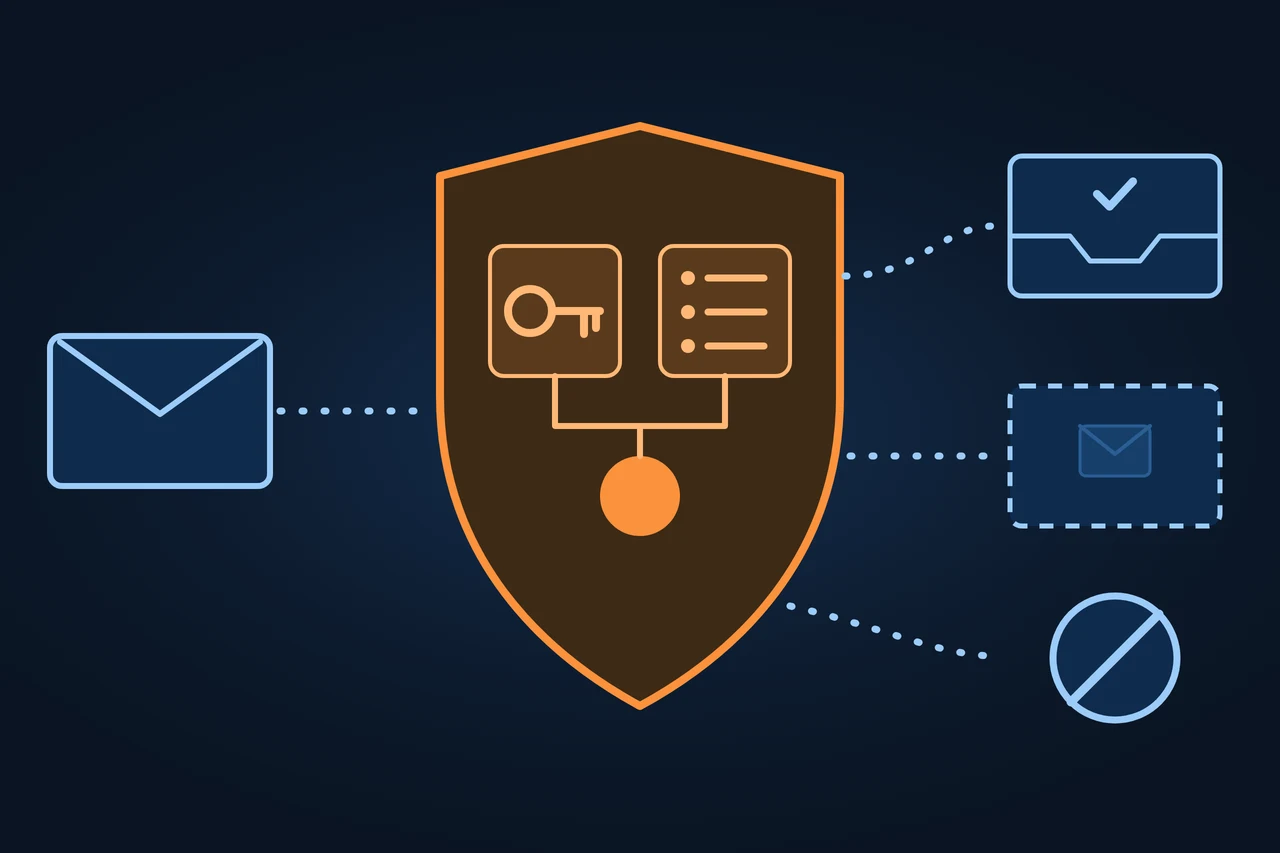
DMARC ist ein E-Mail-Standard (RFC 9989, Mai 2026), mit dem der Inhaber einer Domain im DNS festlegt, wie empfangende Server mit Nachrichten umgehen sollen, die seine Domain im sichtbaren Absender tragen, aber weder eine ausgerichtete SPF- noch eine ausgerichtete DKIM-Prüfung bestehen. Derselbe Eintrag nennt, wohin Berichte gehen.
DMARC ist der Standard RFC 9989, mit dem eine Domain Empfängern sagt, was mit Mails ohne gültiges SPF und DKIM geschieht. Eintrag, Richtlinien, Berichte.
Herkunft des Begriffs
DMARC steht für „Domain-based Message Authentication, Reporting, and Conformance“, den Titel von RFC 9989. Auf Deutsch etwa: domainbasierte Authentifizierung von Nachrichten mit Berichten und Konformität. Die drei Teile des Namens beschreiben, was das Verfahren tut: Es prüft die Domain des Absenders, schickt dem Inhaber Berichte und lässt ihn festlegen, wie mit nicht konformen Mails umzugehen ist.
Geschichte und Entwicklung
Laut dmarc.org begann eine Gruppe von Unternehmen im Frühjahr 2011 mit der Arbeit an DMARC, aufbauend auf Vorarbeiten ab 2010. Dazu gehörten AOL, Comcast, Gmail, Hotmail, Yahoo! Mail, Bank of America, Facebook, LinkedIn und PayPal.
30. Januar 2012: Die erste Spezifikation erscheint.
März 2015: Sie wird als RFC 7489 veröffentlicht, als informativer RFC außerhalb des Standardisierungsverfahrens der IETF.
Juli 2021: Der experimentelle RFC 9091 ergänzt Richtlinien für Public-Suffix-Domains.
Februar 2024: Gmail und Yahoo verlangen DMARC von Absendern großer Mengen.
20. Mai 2026: Die IETF veröffentlicht RFC 9989 und für die Berichte RFC 9990 und RFC 9991. DMARC wird damit ein Standard und ersetzt RFC 7489 und RFC 9091.
Wie es funktioniert
DMARC baut auf zwei älteren Prüfungen auf. Mit SPF (RFC 7208) legt eine Domain fest, welche Server in ihrem Namen senden dürfen, und der Empfänger vergleicht die IP-Adresse des Absenders mit dem SPF-Eintrag der Umschlag-Domain (MAIL FROM). DKIM (RFC 6376) signiert die Nachricht, und der Empfänger prüft die Signatur mit dem öffentlichen Schlüssel, den die Domain aus dem Tag d= im DNS veröffentlicht.
Keine der beiden Prüfungen schaut auf den Absender, den der Empfänger sieht, die Zeile „From:“. Eine Nachricht besteht DMARC, wenn mindestens eine der beiden Prüfungen für eine Domain besteht, die zur From-Domain passt. Diese Übereinstimmung heißt Alignment oder Ausrichtung. Im lockeren Modus (relaxed) genügt dieselbe Organisationsdomain, etwa news.example.com und mail.example.com. Im strengen Modus (strict) müssen die Domains gleich sein. Laut RFC 9989 kommen fast alle Domaininhaber mit dem lockeren Modus aus, er ist der Standardwert von adkim und aspf.
Die Richtlinie steht als TXT-Eintrag im DNS unter dem Namen _dmarc der Domain, für example.com also unter _dmarc.example.com. Nutzt der Absender eine Subdomain ohne eigenen Eintrag, geht der Empfänger mit dem „DNS Tree Walk“ aus RFC 9989 die übergeordneten Ebenen des Namens ab, mit höchstens acht Abfragen. Das Verfahren ersetzt die Public Suffix List, auf die sich RFC 7489 stützte.
Tag
Bedeutung
Pflicht
v
Version, immer DMARC1
Ja
p
Richtlinie für die Domain: none, quarantine oder reject
Empfohlen
sp
Richtlinie für bestehende Subdomains
Nein
np
Richtlinie für nicht existierende Subdomains
Nein
adkim, aspf
Ausrichtung für DKIM und SPF: r (locker, Standard) oder s (streng)
Nein
rua
Adressen für Sammelberichte
Nein
ruf
Adressen für Fehlerberichte
Nein
fo
Wann ein Fehlerbericht erzeugt wird
Nein
t
Testmodus: y wendet eine Stufe milder an
Nein
psd
Kennzeichnet eine Public-Suffix-Domain
Nein
Quelle: RFC 9989, Abschnitt 4.7 und Anhang C.5 (englisch).
Die Tags pct, rf und ri gehören nicht mehr zum Standard.
Beide Prüfungen bestehen. Für DMARC zählt nur, welche zur From-Domain passt
From:news.example.comder Absender, den der Empfänger sieht
locker (Standard): dieselbe Organisationsdomain genügtDMARC besteht
streng: Domains müssen gleich seinDMARC besteht nicht
Nach RFC 9989. Es genügt, wenn eine der beiden Prüfungen ausgerichtet besteht.
Zu welcher Domain passt deine DKIM-Signatur?
Arten und Varianten
Laut RFC 9989 äußert der Domaininhaber mit none keine Präferenz, mit quarantine hält er fehlschlagende Mails für verdächtig, mit reject wertet er den Fehlschlag als klares Zeichen, dass die Nutzung der Domain nicht gültig ist. Der RFC behandelt das als Wunsch und verbietet Empfängern, eine Nachricht allein wegen einer reject-Richtlinie abzulehnen. Ohne weitere Prüfung müssen sie sie wie quarantine behandeln.
Mit t=y testest du eine Richtlinie, ohne sie voll anzuwenden: Der Empfänger behandelt reject wie quarantine und quarantine wie none. Vor RFC 9989 diente dazu pct=0, deshalb hat der neue Standard pct durch t ersetzt.
sp gilt für bestehende Subdomains, np für nicht existierende, die ein Angreifer in den Absender schreiben kann. Fehlt np, gilt sp, und fehlt sp, gilt p.
Beispiele
Eine Domain im Überwachungsmodus veröffentlicht unter _dmarc.example.com: „v=DMARC1; p=none; rua=mailto:dmarc-feedback@example.com“. Die Empfänger ändern nichts an der Zustellung und schicken Sammelberichte an diese Adresse. Das Beispiel stammt aus Anhang B von RFC 9989.
Danach testet der Inhaber „v=DMARC1; p=quarantine; rua=mailto:dmarc-feedback@example.com; t=y“, bei dem die Empfänger noch none anwenden. Der letzte Schritt im selben Anhang ist „v=DMARC1; p=reject; rua=mailto:dmarc-feedback@example.com“, ohne t.
Ob eine Domain DMARC hat, zeigt eine einzige DNS-Abfrage, etwa „dig TXT _dmarc.example.com“ im Terminal.
Wie man es misst
Mit rua schicken Empfänger Sammelberichte im XML-Format. Laut RFC 9990 können sie unter anderem die gefundene Richtlinie, die angewandte Behandlung, die Ergebnisse von SPF und DKIM, deren Ausrichtung und die Zahl der Nachrichten enthalten. RFC 9989 verlangt mindestens einen Bericht alle 24 Stunden. Ohne rua dürfen Empfänger keine Sammelberichte erzeugen. Nicht jeder Empfänger schickt sie: Als häufigste Gründe nennt RFC 9989 begrenzte Ressourcen, interne Regeln gegen das Teilen von Daten und den Schutz der Nutzer.
Ein Beispiel: Ein Bericht zeigt 1.200 Nachrichten von den IP-Adressen des Newsletter-Anbieters mit ausgerichtetem DKIM und 40 von einer unbekannten IP-Adresse, bei denen alles fehlschlägt. Die 40 sind entweder ein vergessener Dienst oder eine Fälschung. Welches von beiden, sagt der Bericht nicht.
Mit ruf können Empfänger Fehlerberichte zu einzelnen Nachrichten schicken (RFC 9991). Sie können Header oder die ganze Nachricht enthalten und damit personenbezogene Daten. Laut RFC 9991 schränken viele große Anbieter sie ein oder schalten sie ab.
Vor- und Nachteile
Seit dem 1. Februar 2024 verlangt Gmail DMARC von allen, die mehr als 5.000 Nachrichten pro Tag an Gmail-Konten schicken. Die Richtlinie none genügt, aber die From-Domain muss zu SPF oder DKIM passen. Laut Gmail-Hilfe setzt Gmail die Regeln seit November 2025 strenger durch, mit vorübergehenden und dauerhaften Ablehnungen. Yahoo verlangt von Massenversendern SPF, DKIM und einen DMARC-Eintrag mit mindestens p=none, nennt aber keine Zahl: Yahoo schreibt ausdrücklich, dass es keine Mengengrenze festlegt. Microsoft hat am 2. April 2025 ähnliche Anforderungen für Outlook.com angekündigt, für Domains mit mehr als 5.000 Mails am Tag. Abmeldung mit einem Klick und Spamrate erklärt der Eintrag E-Mail-Marketing.
Was DMARC bringt und was es kostet, hängt vom Fall ab:
Schickt eine Domain einen Newsletter über einen Anbieter, muss dieser mit DKIM auf die eigene Domain signieren, sonst fehlt die Ausrichtung.
Eine Domain ohne Mailversand kann eine strenge Richtlinie veröffentlichen, ohne eigene Mails zu gefährden, weil sie keine schickt.
In einer Organisation mit vielen Diensten (CRM, Rechnungen, Support) zeigen die Berichte Versandwege, die niemand auf dem Zettel hatte. Wer vor deren Korrektur auf reject geht, blockiert eigene Mails.
Einer Domain, deren Nutzer an Mailinglisten schreiben, rät RFC 9989 von reject ab (Abschnitt 7.4).
Abgrenzung zu verwandten Begriffen
Verfahren
Was es prüft
Wo es steht
Was es allein nicht leistet
SPF
Ob die IP für die Umschlag-Domain senden darf
TXT-Eintrag der Domain
Prüft nicht das sichtbare „From:“
DKIM
Ob die Signatur der Domain d= gültig ist
Öffentlicher Schlüssel im DNS
Sagt nicht, was bei Fehlschlag geschieht
DMARC
Ob ein bestandenes SPF oder DKIM zum „From:“ passt
TXT-Eintrag unter _dmarc
Authentifiziert nicht selbst
ARC
Welche Ergebnisse jede Zwischenstation sah
Header der Nachricht
Ersetzt DMARC nicht
BIMI
Zeigt das Logo der Marke an
Eintrag im DNS
Braucht laut BIMI Group DMARC mit quarantine oder reject
Dienst zum Empfangen und Auswerten von DMARC-Berichten
EasyDMARC
Plattform für DMARC-Berichte und verwaltetes SPF, DKIM und BIMI
Google Postmaster Tools
Spamrate, Reputation und Authentifizierung der Mails an Gmail-Konten
MxToolbox
Öffentliche Abfrage und Prüfung eines DMARC-Eintrags
Valimail
Dienst für E-Mail-Authentifizierung
Quelle: Websites der Werkzeuge, abgerufen am 16.11.2026. Alphabetisch sortiert.
Kritik und Grenzen
Laut RFC 9989 bekämpft DMARC direkt nur die Fälschung der exakten Domain. Gegen ähnlich aussehende Domains oder einen falschen Anzeigenamen mit anderer Adresse dahinter hilft es nicht.
Weiterleitungen brechen SPF, weil die Nachricht von der IP-Adresse des Weiterleiters kommt; DKIM-Signaturen bleiben laut RFC 9989 meist gültig. ARC (RFC 8617, experimentell, Juli 2019) soll hier helfen: Es hält die Prüfergebnisse jeder Zwischenstation fest, damit der letzte Empfänger sie sieht. RFC 9989 räumt außerdem ein, dass Mails über Mailinglisten mit unverändertem „From:“ häufig wegen einer reject-Richtlinie abgelehnt werden. Deshalb sollen Domains, deren Nutzer an Mailinglisten schreiben, laut Abschnitt 7.4 kein reject veröffentlichen. Wer es trotzdem will, soll erst mindestens einen Monat p=none, dann gleich lange p=quarantine fahren und die Berichte vergleichen.
So gehst du Schritt für Schritt vor
Liste alle Dienste auf, die mit deiner Domain Mails verschicken, und richte für jeden SPF und DKIM auf die eigene Domain ein.
Richte ein Postfach oder einen Dienst für die Sammelberichte ein.
Veröffentliche „v=DMARC1; p=none; rua=mailto:…“ unter _dmarc deiner Domain.
Lies die Berichte mindestens einen Monat lang und korrigiere die Versandwege ohne Ausrichtung.
Wechsle gleich lange auf p=quarantine, am Anfang bei Bedarf mit t=y.
Geh erst auf p=reject, wenn die Berichte es zulassen und keine Nutzer der Domain an Mailinglisten schreiben.
Ergänze np=reject für Subdomains, die es nicht gibt.
Best Practices
SPF und DKIM gemeinsam nutzen, wie RFC 9989 empfiehlt; wer reject veröffentlicht, muss mit DKIM signieren.
rua auch nach dem Wechsel auf reject beibehalten.
Für jede Domain, die im „From:“ vorkommt, einen eigenen Eintrag veröffentlichen.
Fehlerberichte nur für gezielte Diagnosen und kurz anfordern, wie RFC 9991 rät.
Häufige Fehler
Einem Stufenplan mit pct=10, 25, 50 und 100 folgen: RFC 9989 hat pct gestrichen, zum Testen gibt es t=y.
Zwei DMARC-Einträge unter demselben Namen veröffentlichen: Laut RFC 9989 verwirft der Empfänger beide.
Sich allein auf SPF verlassen, das bei Weiterleitungen meist scheitert.
Für immer bei p=none bleiben, einer Richtlinie, die keine Behandlung verlangt.
Wie dieser Eintrag entstanden ist
Dieser Eintrag wurde im November 2026 mit Unterstützung durch KI geschrieben. Die Funktionsweise stammt aus RFC 9989, RFC 9990 und RFC 9991, die Versandregeln aus den Hilfeseiten von Gmail, Yahoo und Microsoft. Alle Quellen wurden am 16.11.2026 abgerufen.
Manuel Riveiro RodriguezCEO & Digital Strategist
Eine technische Prüfung sieht sich das und alles Weitere in einem Durchgang an.
Für Domain-based Message Authentication, Reporting, and Conformance, den Standard, mit dem eine Domain festlegt, was mit Mails geschehen soll, die ihren Namen tragen, aber weder ausgerichtetes SPF noch DKIM bestehen.
Ist DMARC Pflicht?
Einige Postfachanbieter verlangen es: Gmail ab mehr als 5.000 Nachrichten pro Tag an Gmail-Konten, Yahoo von Massenversendern ohne feste Zahl und Microsoft von Domains mit mehr als 5.000 Mails am Tag an Outlook.com. In allen drei Fällen genügt p=none.
Was ist der Unterschied zwischen SPF, DKIM und DMARC?
SPF legt fest, welche Server für eine Domain senden dürfen, DKIM signiert die Nachricht, und DMARC verlangt, dass eine der beiden Prüfungen zum sichtbaren Absender passt, und sagt, was sonst geschehen soll.
Wie prüfe ich, ob eine Domain DMARC hat?
Über eine Abfrage des TXT-Eintrags unter _dmarc der Domain, etwa mit dig TXT _dmarc.example.com, oder mit einem öffentlichen Prüfwerkzeug.
Was bedeutet p=none?
Der Domaininhaber wünscht keine besondere Behandlung fehlschlagender Mails. Die Stufe dient dazu, Berichte zu sammeln, bevor die Richtlinie strenger wird.
Gibt es den Tag pct noch?
Nein. RFC 9989 vom Mai 2026 hat pct gestrichen. Um eine Richtlinie zu testen, ohne sie voll anzuwenden, dient t=y, das sie um eine Stufe abschwächt.